En este artículo hablaremos sobre una forma sencilla de ocultar un determinado servicio de Windows de la lista de servicios en la consola Services.msc. Con esta técnica, un servicio en particular se puede ocultar a todos los usuarios de la computadora (incluidos los administradores). Por lo tanto, no permitimos que nadie detenga / elimine / ejecute este servicio de Windows. Por lo general, tiene sentido para los servicios antivirus, los sistemas de control de acceso a los dispositivos periféricos, los sistemas de monitoreo de la actividad del usuario y otros programas similares.
Abra la Consola de administración de servicios desde la cuenta de administrador: Herramientas administrativas -> Servicios (o sevices.msc) y asegúrese de que el servicio que desea ocultar esté en la lista de todos los servicios. En nuestro ejemplo, es Servicio Secreto. Nuestra tarea es ocultar este servicio a los usuarios en todas las computadoras del dominio de Active Directory.
- Ejecute el complemento Administración de políticas de grupo con privilegios de administrador. Herramientas administrativas -> Gestión de políticas de grupo. Puede hacerlo en el controlador de dominio (en este caso, tendrá que instalar temporalmente el servicio que va a ocultar en este DC) o directamente en una computadora que ejecute el servicio (debe instalar una versión adecuada de las herramientas administrativas del servidor remoto) .
- Cree la nueva política de grupo (o edite una existente) y asígnela a la unidad organizativa, en la que se encuentran las computadoras en las que desea ocultar un servicio de Windows.
- Navegue a la siguiente sección de políticas: Configuración del equipo> Políticas> Configuración de Windows> Configuración de seguridad> Servicios del sistema.
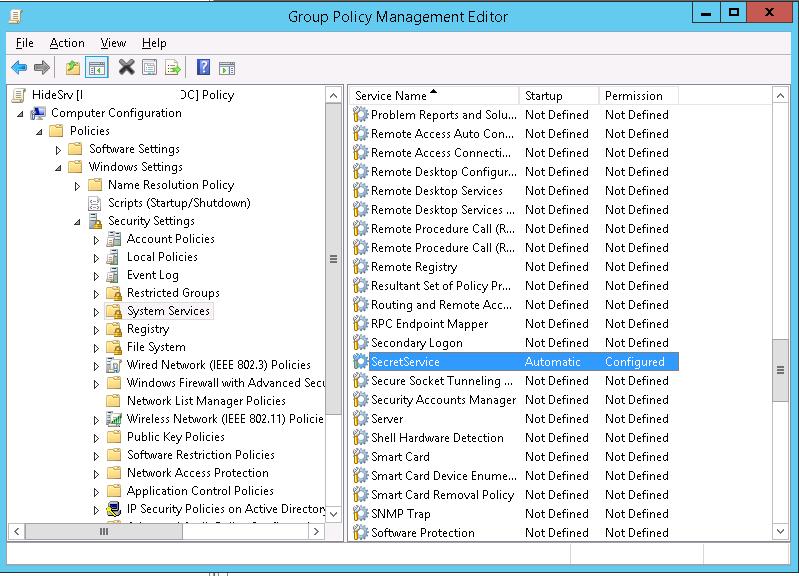
- Busque el nombre del servicio (en nuestro caso es SecretService) en el panel derecho y abra su configuración.
- Especifique que este servicio ahora está establecido por la política (Definir esta configuración de política) y seleccione el modo de inicio del servicio (Automático).
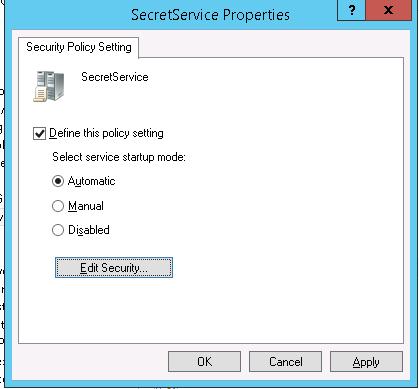
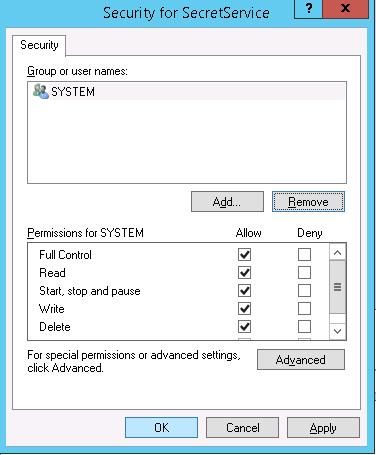
- Luego haga clic en el Editar seguridad botón y dejar solo Sistema en la lista de cuentas con derechos para administrar este servicio (eliminar Administradores e Interactivo).
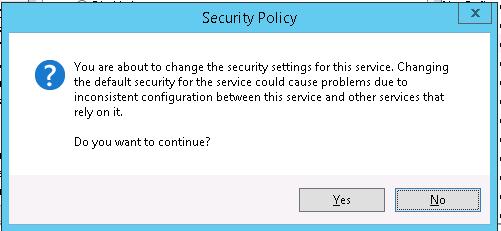
- Confirma los cambios.
- Cierre el Editor de administración de políticas de grupo.
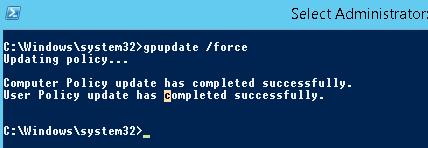
- Actualice las políticas de grupo en la computadora con la instancia de servicio (si ocurre algún problema con el uso de políticas de grupo, se pueden diagnosticar con gpresult o RSOP.mmc):
- Actualizar (F5) la consola con la lista de servicios y asegúrese de que SecretServices ya no exista en la lista de servicios, sin embargo, su ejecutable se inicia y se ejecuta.

Entonces, en este artículo mostramos cómo ocultar un determinado servicio de Windows a los usuarios y administradores en todas las computadoras en el dominio de Active Directory.


