Personalmente, me sorprendió mucho que, en algunos casos, las computadoras que ejecutan Windows 10 pueden no obtener actualizaciones del servidor WSUS local que intenta acceder a los servidores de actualización de Microsoft, a pesar del hecho de que el servidor WSUS en los clientes está configurado a través de la política de grupo WSUS estándar. Este problema está relacionado con el término Escaneo dual.
El escaneo dual es la combinación de configuraciones en Windows 10 1607 o superior que hace que los clientes ignoren la configuración del servidor WSUS local que también intenta escanear los servidores externos de Windows Update en busca de nuevas actualizaciones. Por primera vez, estos problemas se informaron en mayo de 2017.
Tanto el servidor WSUS como los servidores WU se analizan en busca de actualizaciones, pero un cliente acepta actualizaciones solo de los servidores WU. Por lo tanto, dichos clientes ignorarán todas las actualizaciones / parches del servidor WSUS local que se refieren a Windows. Significa que obtienen las actualizaciones de Windows de la Web y las actualizaciones de controladores y otro software, de WSUS.
En mi caso, se habilitaron dos políticas estándar para actualizar la PC desde el servidor WSUS local en el cliente problemático en Configuración del equipo Plantillas administrativas Componentes de Windows Actualización de Windows sección:
- Configurar actualizaciones automáticas
- Especificar la ubicación del servicio de actualización de Microsoft en la intranet
Al mismo tiempo, el Aplazar mejoras y actualizaciones la opción está registrada Actualización y seguridad -> Actualización de Windows -> Opciones avanzadas (la configuración es la misma que la política «Seleccionar cuándo se reciben las actualizaciones de funciones»).
Con esta combinación de configuraciones, los clientes dejan de recibir actualizaciones de Windows desde el servidor WSUS interno.
Por lo tanto, la exploración dual se produce con las siguientes combinaciones de políticas (o claves de registro o configuraciones equivalentes en clientes de Windows 10):
- La dirección del servidor WSUS local se establece en el Especificar la ubicación del servicio de actualización de Microsoft en la intranet política
- Se habilita una de las políticas que permiten diferir actualizaciones en el concepto de Windows Update for Business:
- Seleccionar cuándo se reciben las actualizaciones de funciones
- Seleccionar cuándo se reciben las actualizaciones de calidad
Consejo. Estas políticas se encuentran en Configuración del equipo Plantillas administrativas Componentes de Windows Actualización de Windows Aplazar las actualizaciones de Windows. Debido a estas políticas, un usuario puede aplazar las actualizaciones de Windows 10, por lo que el sistema operativo se cambia a Current Branch for Business. Las actualizaciones de seguridad no se pueden aplazar.
Para eliminar el escaneo dual y hacer que los clientes busquen actualizaciones de Windows solo en el servidor WSUS local, habilite la política No permita que las políticas de aplazamiento de actualizaciones provoquen análisis en Windows Update en Configuración del equipo Plantillas administrativas Componentes de Windows Actualización de Windows.
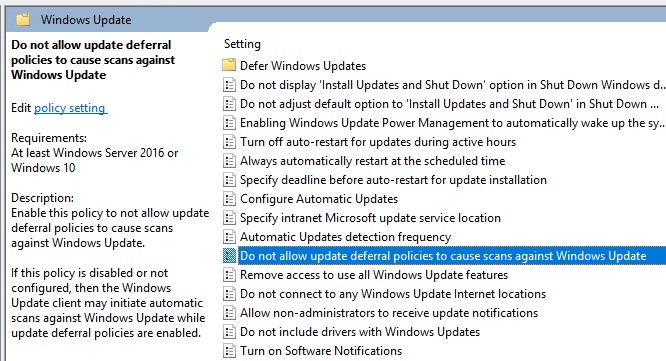
Esta política se encuentra en Windows 10 1607, sin embargo, de forma predeterminada no está presente en Windows 10 1703. Para ver esta configuración de GPO, instale la actualización KB4034658 desde el 8 de agosto de 2017.


