Los usuarios de Windows deben prestar más atención a los certificados instalados en sus equipos. Incidentes recientes con Lenovo Superfish, Dell eDellRoot y Comodo PrivDog Los certificados evidencian que los usuarios deben estar atentos cuando instalan nuevas aplicaciones y saber qué software y certificados están preinstalados en el sistema por el fabricante. Los certificados falsos o generados especialmente ayudan a los piratas informáticos a realizar ataques MiTM (man-in-the-middle), capturar su tráfico (incluido HTTPS), permitir la ejecución de software o scripts maliciosos, etc.
Como regla general, estos certificados se instalan en la tienda Trusted Root Certification Authorities. Veamos cómo puede consultar la tienda en busca de certificados de terceros.
En general, el Autoridades de certificación raíz de confianza La tienda debe contener solo certificados de confianza verificados y publicados por Microsoft bajo Programa de certificado raíz de confianza de Microsoft. Para comprobar si hay certificados de terceros en el almacén de certificados, utilice Sigcheck (una herramienta de Sysinternals).
- Descargar Sigcheck desde el sitio web de Microsoft (https://technet.microsoft.com/en-us/sysinternals/bb897441.aspx)
- Deshacer Sigcheck.Código Postal a cualquier carpeta (por ejemplo, C: install sigcheck )
- Inicie el símbolo del sistema y vaya al directorio donde se encuentra la herramienta: cd C: install sigcheck
- Correr
sigcheck.exe –tvosigcheck64.exe –tv(para versiones de Windows de 64 bits) en el símbolo del sistema - En la primera ejecución, sigcheck le solicita que acepte los términos de la licencia.
- Luego, la herramienta se descarga authrootstl.cab archivo que contiene la lista de certificados raíz de MS en formato Certification Trust List del sitio web de Microsoft y lo guarda en su propio directorio.
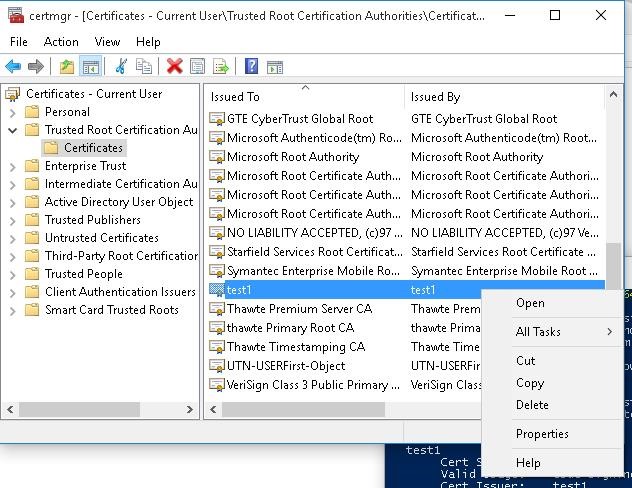
- La herramienta comparará la lista de certificados instalados en su computadora con la lista de certificados raíz MSFT en authrootstl.cab. Si hay certificados de terceros en la lista de certificados raíz de su computadora, SigCheck los mostrará. En nuestro caso, hay un certificado con el nombre test1 (es un certificado autofirmado creado con el cmdlet New-SelfSignedCertificate que he creado para firmar el código de un script de PowerShell)
- Cada certificado de terceros encontrado debe analizarse para evaluar si debe estar en la lista de certificados de confianza. También se recomienda averiguar qué aplicación tiene instalada y qué la utiliza.
Consejo. Si la computadora es parte de un dominio, es probable que la lista de certificados de «terceros» contenga los certificados raíz de la autoridad de certificación interna (CA) y otros certificados integrados en la imagen del sistema o distribuidos mediante GPO.
- Para eliminar un certificado de la lista de certificados de confianza, inicie la consola de administración de certificados (msc), expandir Autoridades de certificación raíz de confianza -> Certificados y elimine los certificados encontrados por la utilidad SigCheck
Por lo tanto, se recomienda verificar la tienda de certificación usando SigCheck en todos los sistemas, especialmente en las computadoras OEM con el sistema operativo preinstalado y diferentes versiones de Windows distribuidas a través de algunos rastreadores de torrents populares.